Kembali ke ProjectsInfrastructure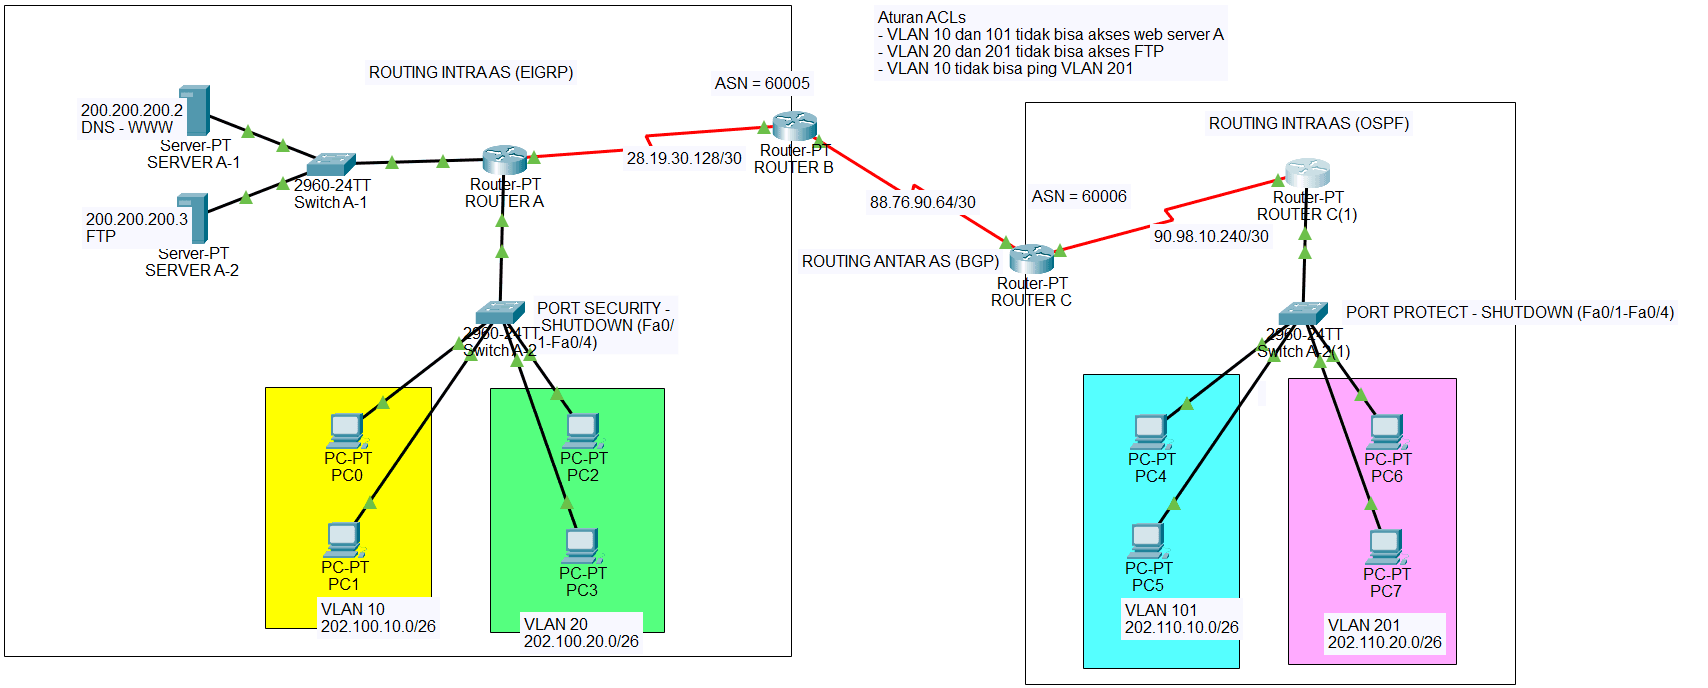
Antar-AS Topology — VLAN, ACL & Port Security
Independent ProjectSeptember 2026
Overview
Sisi kiri (ASN 60005, routing intra-AS EIGRP): Router A terhubung ke Switch A-1 yang melayani Server A-1 DNS-WWW (200.200.200.2) dan Server A-2 FTP (200.200.200.3), serta ke Switch A-2 yang memisahkan VLAN 10 (202.100.10.0/26, PC0–PC1) dan VLAN 20 (202.100.20.0/26, PC2–PC3). Router A terhubung ke Router B via 28.19.30.128/30.
Sisi kanan (ASN 60006, routing intra-AS OSPF): Router C terhubung ke Router C(1) via 90.98.10.240/30, melayani Switch C-2(1) dengan VLAN 101 (202.110.10.0/26, PC4–PC5) dan VLAN 201 (202.110.20.0/26, PC6–PC7). Interkoneksi antar-AS memakai BGP antara Router B dan Router C via 88.76.90.64/30.
Yang Dikerjakan
- Segmentasi VLAN 10, 20 di ASN 60005 dan VLAN 101, 201 di ASN 60006 sesuai subnet pada gambar
- EIGRP di sisi Router A–B, OSPF di sisi Router C–C(1), dan BGP untuk routing antar-AS
- Aturan ACL: VLAN 10 & 101 tidak bisa akses web Server A, VLAN 20 & 201 tidak bisa akses FTP, VLAN 10 tidak bisa ping VLAN 201
- Port Security shutdown Fa0/1–Fa0/4 pada Switch A-2 dan Switch C-2(1) untuk hardening port akses
- Verifikasi konektivitas server DNS-WWW/FTP dan dokumentasi topologi di Packet Tracer
Tech Stack
BGPOSPFEIGRPVLANACLPacket Tracer